Virtuální systémy v IGA: Jak procesně podchytit správu aplikací bez API.
Nasazení IGA nástroje často končí u systémů, které mají standardizované API nebo dostupné rozhraní přes které se lze připojit. Přístupy k ostatním aplikacím a serverům zůstávají spravovány manuálně mimo centrální systém, což vede k rozpadu procesní kontinuity a ztrátě přehledu o skutečně přidělených oprávněních. Každý systém mimo IGA představuje riziko, ať už je důvod jakýkoli.
Tři scénáře pro nasazení Virtuálního systému (VS)
Virtuální systém není technickým konektorem, ale registračním režimem v rámci IdM.
Tento model je užitečný v následujících situacích:
- Ekonomická bariéra: Pokud systém generuje nízký počet změn, vývoj a údržba plnohodnotného API napojení je ekonomicky neefektivní.
- Technická nekompatibilita: Cílový systém nedisponuje žádným rozhraním (API, databázové tabulky) pro online správu účtů.
- Přípravná fáze: VS umožňuje okamžitě zavést schvalovací procesy v IdM, zatímco se technická integrace teprve analyzuje nebo vyvíjí.
Role administrátora
Zavedení VS zásadně mění roli administrátora. V manuálním režimu administrátor často sám rozhoduje, komu přístup udělí. V režimu VS se stává implementátorem, který vykonává schválené požadavky z IdM.
Z toho plyne, že implementátor není schvalovatelem; o oprávněnosti požadavku rozhoduje byznys proces (vlastník role, manažer) v rámci IdM. Odmítnutí realizace požadavku je přípustné pouze v odůvodněných technických případech, jinak vzniká nebezpečný rozdíl mezi evidencí a realitou.
Srovnání modelů: Jak hluboko do systému vidíme?
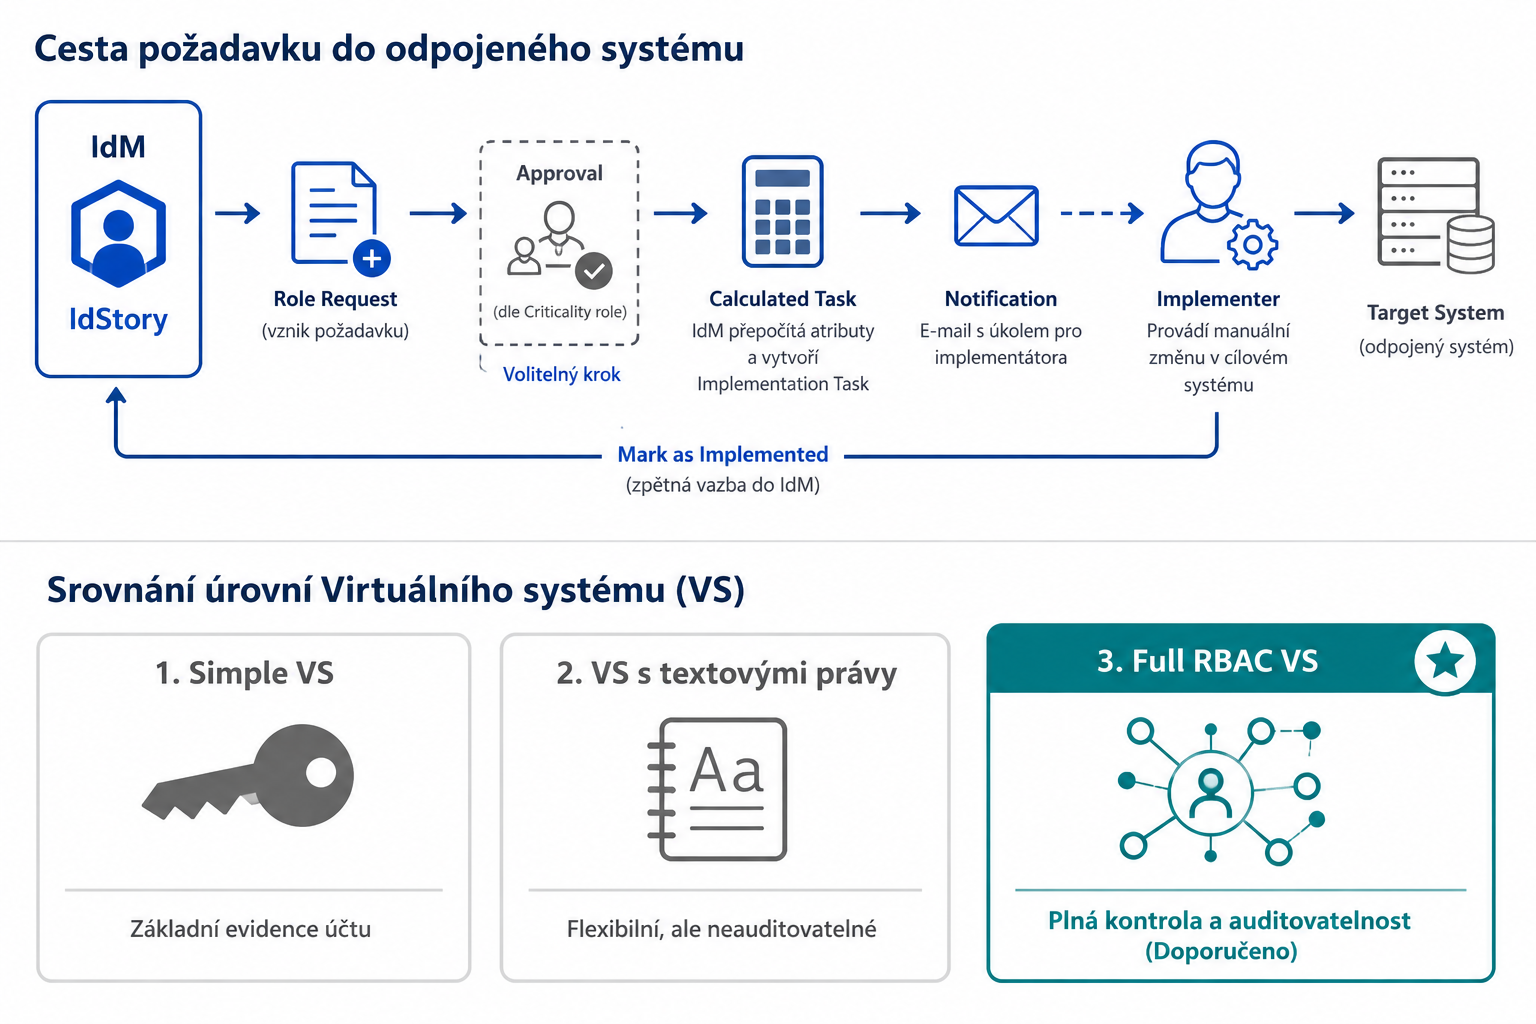
Při implementaci VS je nutné určit, jakým způsobem bude IdM interpretovat vnitřní oprávnění systému. Výběr modelu přímo ovlivňuje schopnost organizace provádět audity a recertifikace.
| Model VS | Charakteristika | Struktura práv | Vhodnost pro recertifikaci |
| Jednoduchý VS | Spravuje pouze existenci účtu. | Jedna login role (Uživatel ano/ne). | Minimální (pouze revize účtu). |
| VS s textovými právy | Hybridní model s textovým polem. | Volný text (např. „přístup k modulu A“). | Nevhodná (strojově nečitelné). |
| Full RBAC VS | Každé právo je samostatná role v IdM. | Strukturované role odpovídající právům. | Plně vhodná (strojová čitelnost). |
Zatímco Jednoduchý VS stačí pro evidenci základního přístupu, VS s textovými právy sice urychluje nasazení, ale znemožňuje automatizované revize, protože textový popis práva nelze strojově vyhodnotit. Pro plnohodnotnou IGA strategii je doporučeným standardem Plný RBAC VS.
Životní cyklus změny a validace shody
Proces začíná v IdM, kde je na základě kritičnosti role (Criticality) vyvoláno schvalování. Po schválení IdM přepočítá požadovaný stav a vygeneruje úkol pro implementátora. Ten po provedení fyzické změny úkol v IdM potvrdí. Aby se zabránilo odchylce systému od evidence v IdM, musí probíhat pravidelná rekonciliace. Ta spočívá ve srovnání exportu dat z cílového systému s reportem z IdM. Pokud jsou nalezeny nesrovnalosti, proces vynucuje nápravu, buď zpětným schválením v IdM, nebo příkazem k odstranění neoprávněného přístupu v systému.
Tímto způsobem IGA garantuje integritu oprávnění i v prostředí, které technologicky nevyžaduje nebo neumožňuje plnou automatizaci.