

IdStory a Microsoft Entra: Kde končí cloud a začíná řízení identit
Článek není srovnáním licenčních plánů Microsoft Entra. Vysvětluje roli samostatné IdM vrstvy.
Proč stále více řešíme napojení Microsoft Entra na IdStory
Řízení identit v hybridním prostředí je dnes téma, které řeší stále víc firem. V Microsoft ekosystému vede tato cesta přes Entra ID, ať už jako rozšíření lokálního Active Directory, nebo jako plně cloudové řešení pro uživatele Microsoft 365. S tím přibývá identit, které se autentizují proti Entře, a roste i otázka, kdo je vlastně spravuje.
MS Entra a správa identit
„Microsoft cloud svět“ v kontextu identit znamená ekosystém služeb, které se autentizují proti Entra ID. Patří sem Microsoft 365 (Teams, SharePoint, OneDrive, Exchange Online), Power Platform, Dynamics 365 a stovky třetích stran, které Entra ID používají jako identity provider. Mimo tento svět pak zůstává většina on-prem systémů, ERP jako SAP nebo Helios, výrobní a oborové aplikace a lokální SaaS bez napojení na Entra.
V mnoha organizacích existuje rozpor mezi personální evidencí a realitou v IT systémech. Personalistika vykazuje určitý počet zaměstnanců, v Microsoft Entra ID (dříve Azure AD) najdete zpravidla výrazně vyšší počet aktivních identit. U zákazníků, kde děláme rozdílovou analýzu, není výjimkou, že počet aktivních identit v Entra ID převyšuje skutečný stav zaměstnanců o desítky procent. Rozdíl tvoří zapomenuté účty externistů, bývalých kolegů, servisní účty a hosté pozvaní do MS Teams, o které se procesně nikdo nepostaral.
Většina dnešních průniků nezačíná u firewallu, ale u kompromitované identity. Útočník se nemusí prolamovat zvenčí, stačí mu přihlásit se ukradeným nebo zapomenutým účtem. Gartner proto v IAM predikcich označuje identitu za nový bezpečnostní perimetr. Neřízená identita tak není provozní detail, ale měřitelné byznysové riziko.
Role, které nelze zaměnit: zámek vs. recepční
Microsoft Entra ID je špičková infrastruktura pro autentizaci. Odpovídá na otázku: „Může se tento uživatel přihlásit a smí k tomuto zdroji?“ Je to dokonalý zámek, který prověřuje klíče, hesla, MFA, biometrii.
IdStory odpovídá na jinou otázku: „Kdo by v tomto systému vůbec měl být a na základě jaké události?“ Rozhoduje o tom, komu se klíč vydá, kdy se mu odebere a proč. Bere data z personálních systémů jako zdroj pravdy a propisuje změny do Entra ID, on-prem Active Directory a dalších cílových systémů v rámci jednoho auditovatelného procesu.
| Vrstva | Odpovídá na otázku |
| Microsoft Entra ID | „Může se tento uživatel přihlásit a smí k tomuto zdroji?“ — zámek prověřující klíče, hesla, MFA, biometrii. |
| IdStory | „Kdo by v tomto systému vůbec měl být a na základě jaké události?“ — rozhoduje, komu se klíč vydá, kdy se odebere a proč. |
Entra je infrastruktura. IdStory je řízení. Zatímco Microsoft nabízí globální šablonu, IdStory se přizpůsobuje realitě české organizace, od napojení na lokální personalistiku (Vema, OKBase, Helios) až po víceúrovňové schvalování podle vnitřních pravidel firmy. Bez řídicí vrstvy máte sice skvělý trezor, ale nemáte recepčního, který kontroluje, komu dáváte klíče od budovy.
Tři scénáře, kde procesy chrání vaši integritu
1. Onboarding: produktivita od první hodiny
V běžném setupu IT oddělení ručně zakládá účty v lokálním AD, čeká na synchronizaci a pak ručně přiřazuje licence v Microsoft 365. Celé to trvá dny. IdStory načte data z personalistiky a přes Microsoft Graph API vytvoří identitu, přidělí licence a zařadí uživatele do správných Teams skupin. Uživatel pracuje ihned, IT se zbavuje mechanické práce.
2. Externí identity a strojové účty: konec šedé zóny
V MS Teams může hosta pozvat prakticky kdokoliv, což je dlouhodobý zdroj frustrace bezpečnostních týmů. K tomu přistupuje nárůst strojových identit, servisních účtů, API klíčů, technických integrací a nově i AI agentů, kteří mají přístupy do firemních dat bez jasného garanta.
IdStory navazuje každou identitu, ať lidskou nebo strojovou, na konkrétního vlastníka a datum platnosti. Po vypršení role nebo smlouvy se přístup automaticky zablokuje. Manuální recertifikace přes e-maily a sdílené Excely přestává být udržitelná ve chvíli, kdy počet spravovaných identit přesáhne několik set.
3. Audit: doložitelná náležitá péče
Auditor se ptá, kdo schválil přístup k citlivým datům před rokem. V prostředí e-mailů a ticketů je dohledávání prakticky nemožné. IdStory uchovává auditní stopu o každé změně identity od vzniku po zánik, použitelnou pro ISO 27001 i regulatorní audity podle nového zákona o kybernetické bezpečnosti.
Reálné dopady na IT provoz
Nasazení IdStory jako procesní vrstvy nad Entra mění každodenní realitu IT týmů ve třech oblastech.
Snížení zátěže helpdesku. Reset MFA nebo obnovení přístupů lze bezpečně delegovat na operátory první linie přes API, aniž by museli dostat silná administrátorská práva v Entra ID.
Konec licenčního plýtvání. Licence M365, Salesforce a dalších SaaS se uvolní ve chvíli, kdy člověk odejde nebo změní roli. U firem s několika stovkami uživatelů to v součtu bývá zajímavá roční úspora.
Konzistence napříč ekosystémy. IdStory hlídá stav identit v Microsoft prostředí i mimo něj, v ERP, výrobních systémech a dalších aplikacích bez napojení na Entru.
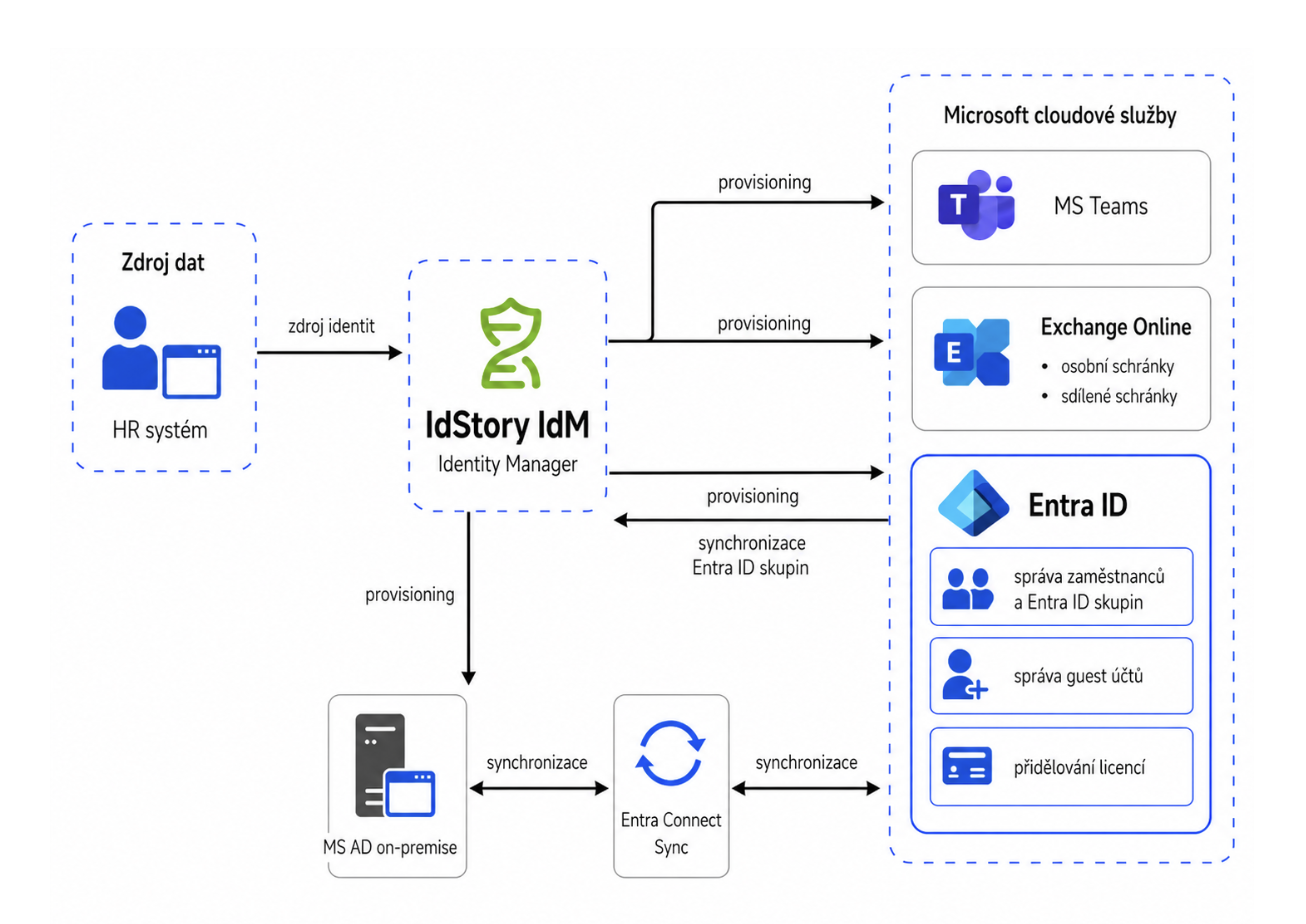
Integrace přes Microsoft Graph API
IdStory komunikuje s cloudem přes moderní rozhraní Microsoft Graph API. Je to výrobcem podporovaný a moderní způsob, jak v cloudu provádět granulární změny bez nutnosti udržovat rizikové skripty na lokálních serverech. Díky tomu lze například bezpečně resetovat vícefaktorové ověřování (MFA) na helpdesku.
Bez této vrstvy máte nástroje, ale nemáte kontrolu.
Odpovědnost managementu a řízení rizik
Kybernetická bezpečnost se přesunula do agendy statutárních orgánů. Pokud firma nedokáže doložit, kdo má přístup k citlivým datům a z jakého důvodu, vystavuje se management riziku. IdStory slouží jako klíčový důkaz náležité péče, který auditorům potvrzuje existenci kontrolovaných a auditovatelných procesů.
Kdy IdStory nedává smysl
Ne každá firma IdStory potřebuje. Otevřeně:
- Malé organizace do ~300 uživatelů s čistě cloudovým prostředím a jedním personálním systémem. Tam obvykle stačí nativní nástroje Microsoftu, případně zakoupit Entra ID Governance.
- Firmy bez hybridního prostředí a bez systémů mimo Microsoft ekosystém. Pokud celý stack tvoří M365 a pár cloudových SaaS s dobrými Entra konektory, přidaná hodnota samostatné IdM vrstvy klesá.
- Organizace bez zavedených HR procesů. IdStory je jen tak dobrá, jak dobrý je zdroj pravdy, který ji krmí. Pokud personalistika nemá aktuální data, žádný IdM to nespraví, jen to zautomatizuje.
Reálnou hodnotu přináší IdStory v hybridních prostředích, u firem s více personálními systémy, s významným zastoupením externistů, nebo v regulovaných odvětvích, kde je auditní stopa povinnost, ne benefit.
Rámec pro rozhodování
Pokud zvažujete, jestli IdM vrstvu vůbec potřebujete, položte si čtyři otázky:
- Máme jeden zdroj pravdy o tom, kdo je dnes zaměstnanec, a propíše se změna do všech systémů do hodiny?
- Víme bez manuálního dohledávání, kdo schválil přístup k citlivým datům před rokem?
- Kolik licencí platíme za identity, které ve firmě fakticky nejsou?
- Pokryjeme lifecycle identit i v ERP, výrobních systémech a lokálních aplikacích mimo Microsoft svět?
Pokud odpovědi znějí „ne úplně“, je to téma k řešení bez ohledu na úroveň vaší Entra licence.
Závěr: získejte kontrolu dříve, než se identita stane rizikem
Řízení identit není o čištění účtů. Je to o tom, aby stav v systémech odpovídal realitě ve firmě průběžně, ne jen v den auditu. V prostředí, kde nový zákon o kybernetické bezpečnosti posouvá odpovědnost přímo na statutární orgány, je auditovatelný lifecycle identit základní byznysová podmínka, ne nadstandard.
Ve většině firem je počet „mrtvých duší“ v Entra ID překvapivě vysoký a představuje zbytečné bezpečnostní i finanční riziko. Prvním krokem k nápravě je rozdílová analýza mezi vaší personální evidencí a ostatními systémy.
Použité zdroje
- Microsoft Entra dokumentace — https://learn.microsoft.com/en-us/entra/
- Zákon č. 264/2025 Sb., o kybernetické bezpečnosti — https://www.zakonyprolidi.cz/cs/2025-264
- NÚKIB — https://nukib.gov.cz
- Gartner: Top Cybersecurity Trends for 2026 — https://www.gartner.com/en/newsroom/press-releases/2026-02-05-gartner-identifies-the-top-cybersecurity-trends-for-2026
Řešíte něco podobného? Ozvěte se nám na sales@idstory.com